Colocar seu código “na rua” envolve muito mais do que rodar um comando. Nos últimos anos, mecanismos de defesa, controle de acesso, desempenho e monitoramento tornaram-se indispensáveis para quem quer garantir que seu serviço esteja disponível, confiável e bem protegido. Este checklist reúne boas práticas e experiências vividas, consolidando etapas fundamentais antes do deploy.
Proteção contra ataques DDoS e uso de rate limit
A preocupação com ataques DDoS não é só de grandes empresas. Qualquer API ou aplicação web se torna alvo em potencial assim que vai ao ar.
- Implemente um rate limiter: a biblioteca Django Rate Limit permite configurar limites claros para requisições por IP, melhorando a resistência contra automações e ataques de força bruta.
- Teste diferentes limiares até achar o ponto ideal entre proteção e usabilidade para o seu público.
Limitar o ritmo de acessos é sua linha de frente contra abusos.
Banco de dados adequado para produção: sem SQLite
Embora o SQLite seja uma escolha ágil para protótipos, ao migrar um sistema para produção, opte por bancos como o PostgreSQL.
- Opte por PostgreSQL, focando em conexões persistentes via CONN_MAX_AGE, ajustando para valores entre 500 e 600 segundos na maioria dos casos.
- Configure timeouts de conexão para evitar consumidores travando recursos por muito tempo.
- Faça testes de migração de dados e rode scripts que garantam a integridade das tabelas.
Variáveis de ambiente: nunca exponha segredos
Eu já encontrei tokens de API, senhas e dados sensíveis expostos no código, inclusive em repositórios públicos. O correto é armazenar todas as informações confidenciais em arquivos de ambiente, como .env. Ferramentas de auditoria, como CodeQL, mencionada em pesquisa da UFSC, caçam esse tipo de vulnerabilidade automaticamente.
- Mantenha um arquivo .env fora do controle de versão.
- Certifique-se de que o .gitignore cobre o arquivo de ambiente, evitando vazamentos no repositório.
- Verifique commits antigos para garantir que nenhuma informação sensível esteja lá.
Monitoramento, logs e análise contínua
Monitorar é fundamental, sistemas sem logs detalhados deixam o time cego diante de falhas. Eu já precisei investigar erros sem rastro, o que só consome tempo e recursos. Use logs de acesso, erro e métricas de performance, ferramentas como Elastic Stack trazem dashboards visuais e alertas automáticos, facilitando a manutenção.
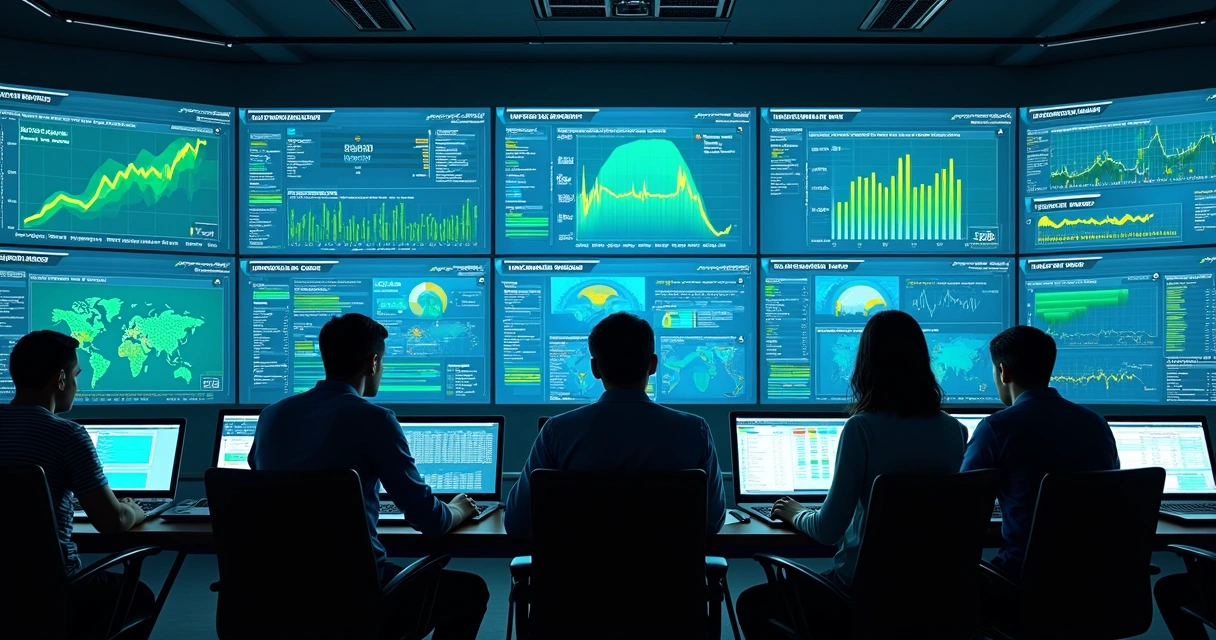 Implemente logs rotativos para não lotar o disco.
- Configure alertas para quedas de serviço e erros críticos.
- Analise tendências para prever gargalos e incidentes.
Evite loops infinitos e recursões irresponsáveis
Funções que entram em loop ou recursões sem controle podem derrubar servidores e multiplicar custos em nuvem. Teste exaustivamente qualquer função que faz chamadas frequentes e monitore elementos como tempo de execução e complexidade de algoritmos.
Arquivos estáticos e armazenamento em nuvem
Soluções como Google Cloud Storage ou AWS S3 fazem a diferença.
- Configure o armazenamento remoto para servir imagens, CSS e JavaScript.
- Automatize a coleta e definição dos caminhos para garantir a agilidade no deploy.
Verificação de dependências e segurança das bibliotecas
Em muitos projetos, bibliotecas de terceiros trazem junto vulnerabilidades. Revise cada item do requirements.txt procurando CVEs (falhas registradas) em bancos públicos.
- Mantenha as dependências sempre atualizadas.
- Evite instalar pacotes desnecessários ou não mantidos.
- Use scanners para identificar vulnerabilidades conhecidas.
Dockerize para facilidade no deploy
Dockerização mudou a forma como faço deploys. Com um container, o ambiente fica replicável em qualquer servidor, reduzindo erros e simplificando atualizações. Eu já publiquei ambientes inteiros em minutos só porque deixei tudo empacotado corretamente.
- Monte imagens leves, incluindo apenas as dependências necessárias.
- Automatize variáveis de ambiente e configuração de volumes.
- Orquestre múltiplas instâncias para maior escalabilidade.
Performance: índices, queries e o famoso N+1
Aplicações sem otimizações de consulta podem ter um desempenho muito ruim. O problema N+1 acontece quando, em vez de buscar dados de uma vez só, o sistema faz múltiplas consultas, sobrecarregando o banco.
- Use prefetch_related/select_related (no Django) para reduzir consultas repetidas.
- Inclua índices em campos usados com frequência em pesquisas e ordenações.
Check do gitignore: nada sensível no repositório
Algo que faço religiosamente antes do deploy é validar o arquivo .gitignore. Evito problemas que já enfrentei, como clonar todo um projeto e encontrar backups, bancos locais e, pior, tokens de produção.
Prevenir vazamento é melhor do que remediar o estrago depois.
Sitemap para SEO
Ferramentas de indexação como Google valorizam sitemaps. Inclua o arquivo na raiz do projeto, garanta que esteja atualizado e, se preciso, gere automaticamente a cada deploy.
Testes e validação final
Antes de qualquer deploy, executo testes automatizados. Integrar testes unitários e de integração é básico para não empurrar bugs para o ambiente real. A Pythonando, no curso Python Full Advanced, reforça este hábito nos módulos de testes práticos.
- Desde fixtures até mocks, valide todos os fluxos importantes.
- Analise itens não cobertos e revise pontos de risco.
Considerações finais
Colocar um sistema em produção de forma segura é uma soma de detalhes e escolhas. Eu vejo cada checklist desses como garantia de sono tranquilo depois do deploy. Segurança, desempenho e tranquilidade vão recompensar seu esforço. Aproveite as experiências práticas e invista tempo em testes e revisões. Isso faz toda diferença.